ufm: (Default)
Original
Компания Xint выявила пять уязвимостей в nginx, которым присвоено кодовое имя NGINX2Root. Наиболее опасная уязвимость (CVE-2026-123007) позволяет добиться выполнения кода с правами рабочего процесса, при приёме на сервере запросов с использованием протокола HTTP/2. Остальные 4 проблемы также допускают удалённое выполнение кода, но проявляются при наличии специфичных настроек или требуют особых условий для эксплуатации. Помимо этого, исследователями из Xint выявлена новая уязвимость в подсистеме SCTP ядра Linux, которая позволяет локальному пользователю получить привилегии root в системе и обойти изоляцию контейнеров. Для всех 5 уязвимостей в nginx подготовлены эксплоиты, которые по цепочке эксплуатируют уязвимости в nginx и в ядре Linux для удалённого выполнения кода с правами root на Linux-сервере, даже если nginx запускается в Docker-контейнере.

Проблемы исправлены в выпусках nginx 1.30.7 и 1.31.9, в которых помимо отмеченных проблем устранено ещё 5 уязвимостей. Статус устранения уязвимостей в дистрибутивах можно оценить на данных страницах: Debian, Ubuntu, SUSE/openSUSE, RHEL, Gentoo, Arch, Fedora, FreeBSD, Rosa. В качестве обходным мер для блокирования уязвимостей рекомендуется отключить поддержку протоколов HTTP/2 и HTTP/3 в настройках nginx, выставив "http2 off;" и "http3 off;" в каждом блоке "server" и проследив, что в директивах listеn отсутствуют параметры "http2" и "quic", а также убрать настройки, приводящие к резолвингу имён хостов в DNS в процессе обработки запросов (например, при использовании конструкций вида "proxy\_pass http://$host;"; для проброса соединений к бэкенду).

Что касается уязвимости в ядре Linux, то она приводит к обращению к уже освобождённой памяти или двойному освобождению памяти в реализации протокола SCTP. Проблема проявляется начиная с выпуска 4.15 (январь 2018 года) и пока остаётся неисправленной. CVE не присвоен. Детали и эксплоит пока публично не раскрыты. Для атаки достаточно наличия модуля ядра sctp в системе (по умолчанию присутствует во многих дистрибутивах и загружается автоматически при открытии SCTP-сокета). Для блокирования загрузки модуля sctp рекомендуется создать файл конфигурации /etc/modprobe.d/sctp.conf, содержащий "install sctp /bin/false".

Выявленные в nginx проблемы:


  • CVE-2026-123007 - целочисленное переполнение в коде управления потоком HTTP/2, позволяющее читать и записывать данные в область за пределами выделенного буфера. Чтение из области вне буфера даёт возможность определить раскладку памяти, а запись позволяет перезаписать указатель на функцию очистки и добиться выполнения своего кода с правами рабочего процесса. Для атаки достаточно включения обработки запросов HTTP/2 на сервере. Проблема проявляется начиная с выпуска nginx 1.9.5 (2015 год), в котором появилась поддержка HTTP/2. Эксплуатация уязвимости не оставляет следов в стандартных access-логах, но косвенно о попытках атаки могут свидетельствовать аварийные завершения рабочих процессов (segfault) в error-логе и аномально большой входящий трафик с одного IP.

  • CVE-2026-123633 - обращение к памяти после её освобождения при обработке соединений HTTP/2, возникающее когда активное соединение ошибочно помещается в очередь на освобождение но upstream-модуль продолжает с ним работать. Проблема проявляется при указании недостаточного числа соединений через директиву worker\connections и при использовании в конфигурации директив proxy\pass⁠, fastcgi\pass⁠ или grpc\pass.

  • CVE-2026-121810 - обращение к памяти после её освобождения в коде обработки потоков HTTP/3 (QUIC), возникающее при закрытии QUIC-соединения, в ситуации когда один из HTTP/3-запросов продолжает выполняться. Уязвимость проявляется при пробросе запросов к бэкенду при помощи директив proxy\pass⁠, fastcgi\pass⁠ или grpc\_pass.

  • CVE-2026-123634 - обращение к памяти после её освобождения в коде DNS-резолвера. Уязвимость проявляется в конфигурациях с директивой "resolver" или при использовании директив "mirror" и "proxy\pass" c динамическим пробросом к бэкенду по имени хоста (proxy\pass http://$host) в ситуации, когда основной и отзеркаленный запросы ожидают один и тот же DNS-ответ.

  • CVE-2026-113425 - обращение к памяти после её освобождения в почтовом прокси, проявляющееся при использовании настроек "proxy on" и "auth\_http" в блоке "mail". Проблема вызвана тем, что закрытие клиентского соединения освобождает сессию, но соединение с сервисом аутентификации остаётся открытым и в процессе его обработки осуществляется обращение к уже освобождённой памяти.


Остальные уязвимости, исправленные в nginx 1.30.7 и 1.31.9:


  • CVE-2026-125283 - переполнение буфера, проявляющееся при одновременном использовании директив "try\_files" и "alias".

  • CVE-2026-120967 - уязвимость в модуле stream, позволяющая добиться верификации клиентского TLS-сертификата в контексте настроек сервера по умолчанию, а не виртуального хоста при одновременном завершении согласования TLS-соединений.

  • CVE-2026-120993 - разыменование нулевого указателя, проявляющееся при использовании второй версии протокола PROXY в конфигурациях с динамической загрузкой TLS-сертификатов. Проблема может привести к аварийному завершению рабочего процесса.

  • CVE-2026-123640 - обход ограничений в модуле ngx\stream\ssl\preread\module через передачу специально оформленных TLS-сообщений ClientHello.

  • CVE-2026-118899 - бесконечное зацикливание в рабочем процессе при чтении тела запроса поверх SSL.


Источник: http://www.opennet.me/opennews/art.shtml?num=66717

https://www.opennet.me/opennews/art.shtml?num=66717
ufm: (Default)
Посмотрел три сезона Эппловской версии "Foundation".

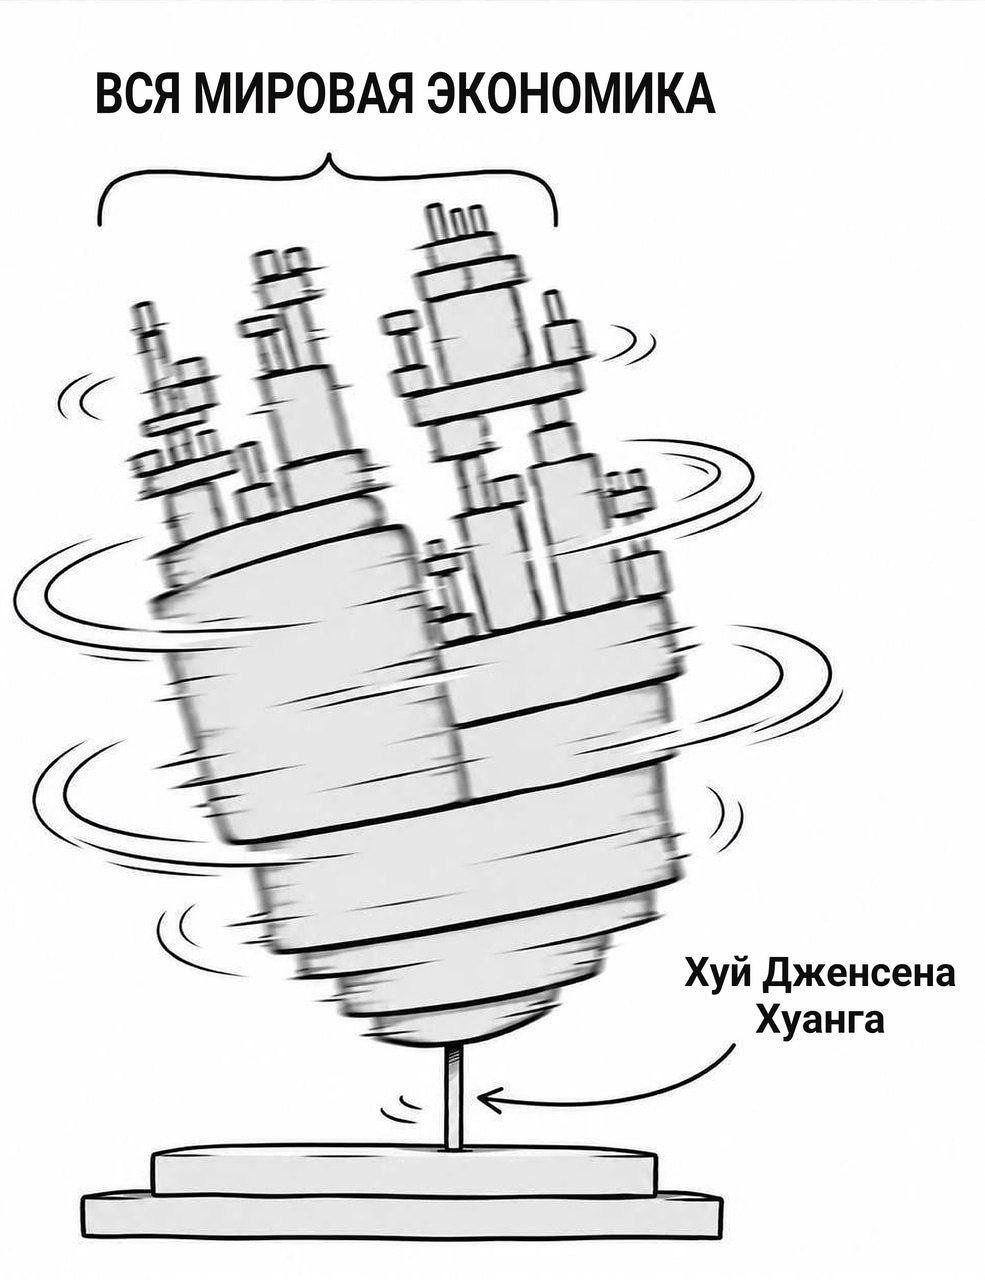
Кажется я понял их хитрый план. Они решили открыть новый Датацентр и им потребовалось электричество. И они решили выпустить вот это и прицепить большой и мощный генератор к гробу Азимова.
ufm: (Default)
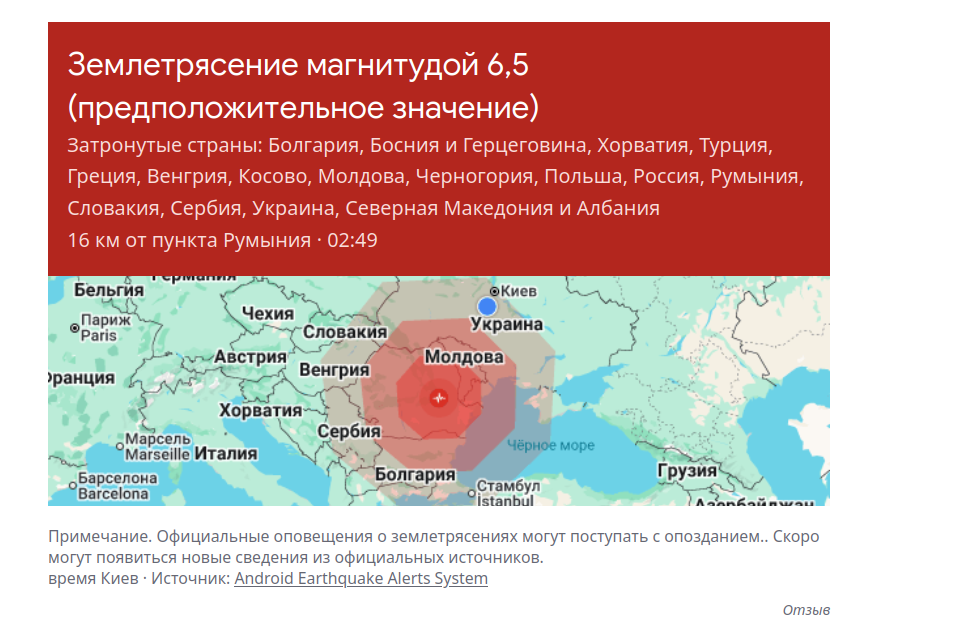
Таки да. Землетрус.
ufm: (Default)
Судя по тому, что дом ощутимо шатало (ну по крайней мере на моём 7-м этаже), а громкого бабаха небыло - опять где-то не очень далеко землятресение было минут 30 назад...
ufm: (Default)
https://ubuntu.com/security/CVE-2026-98432

а вобще у меня постепенно возникает желание вставить apt update;apt upgrade -y;reboot в крон раз в сутки...
ufm: (Default)
A critical flaw present in every operating system since 1971 allows anyone who opens a terminal to obtain a fully interactive shell. Instantly. With no authentication beyond the one they already did.

https://terminal2shell.com/
ufm: (Default)
Внезапно, до сих пор есть масса людей, которые не знают парадокс "шоу Монти Холла". То, что преподавание тервера становится всё хуже - меня как-то меньше удивляет. Но не знать классические "научно-популярные" примеры ловушек?
ufm: (Default)
Original
Разработчики OpenSSH опубликовали экстренное обновление OpenSSH 10.6p2, в котором добавлена защита от критической уязвимости (CVE не назначен), получившей кодовое имя "SSHole" и позволяющей обойти аутентификацию. В системах с библиотекой Musl уязвимость позволяет подключиться к пользователю, для которого не установлен пароль, введя любой пароль, содержащий больше чем 256 символов. Проблема затрагивает дистрибутивы Linux, использующие стандартную библиотеку musl, но не использующие PAM (Pluggable Authentication Modules), такие как OpenWRT, Alpine, Buildroot и Yocto. Особую опасность представляет то, что часто вход по паролю блокируется для пользователя root, что даёт возможность любому удалённо подключиться с правами администратора.

Ошибка, приводящая к уязвимости, не в коде OpenSSH, но эксплуатируется через sshd. При этом в виду серьёзности проблемы в версии OpenSSH 10.6p2 предложен обходной вариант блокирования уязвимости. Владельцам подверженных проблеме систем рекомендовано не дожидаться появления обновлений, а немедленно отключить парольную аутентификацию через параметр "PasswordAuthentication no" в /etc/ssh/sshd\_config или полностью отключить SSH. Проблема не проявляется в системах, отличных от Linux и в Linux-окружениях на базе glibc, а также в системах, использующих PAM при аутентификации по паролю. Исправление уже доступно в Alpine и OpenWRT.

Уязвимость связана с некорректным взаимодействием OpenSSH и функции crypt() из musl. Для защиты от определения существования пользователей через анализ различий во времени обработки запросов, c 2016 года OpenSSH при проверке беспарольных учётных записей использует штатную процедуру проверки пароля - вызывает функцию "crypt(переданный пароль, соль)" c солью другого пользователя, имеющего действительный хеш пароля, после чего сравнивает возвращённый функцией crypt хэш со значением из поля с хэшем пароля.

Однако в musl функция crypt() для хэшей SHA-512 возвращает символ "\*", если длина переданного пароля превышает 256 байт (ограничение введено в 2012 году для защиты от DoS-атак, так как при передаче больших значений возникает большая нагрузка на CPU). Такой же символ используется в поле с хэшем пароля в "/etc/shadow" для обозначения учётных записей, для которых аутентификация по паролю заблокирована.

В результате атакующий, имеющий возможность соединиться с SSH-сервером, может подключиться к любой учётной записи, у которой в "/etc/shadow" в поле пароля указан символ "\", передав строку длиной от 257 до 1024 байт. Проблема охватывает множество существующих Docker-образов, построенных с использованием Alpine Linux, а также штатные образы Alpine для облачных систем AWS и Azure, у пользователя root в которых вместо хэша пароля выставлен знак "\". Примечательно, что изначально в официальных Docker-образах, использующих Alpine, c 2015 года выставлялся пустой пароль root, а после выявления данной уязвимости, вместо хэша пароля был выставлен знак "!". Но его наличие блокировало вход по SSH-ключам, поэтому с 2022 года символ для блокировки входа по паролю был заменён на "\*".

Источник: http://www.opennet.me/opennews/art.shtml?num=66627

https://www.opennet.me/opennews/art.shtml?num=66627
ufm: (Default)
Надо-же. Народ до сих пор такое пилит...
https://gforth.org/manual/1.0/NEWS.html

Форт с замыканиями... Впрочем, форт может быть с чем угодно. Было-бы желаение.
ufm: (Default)
Но в целом, конечно, орки - необучаемые долбоёбы. Мысль о том, что можно долбить по ЦОД мне пришла в голову примерно через 15 минут после того, как наши дроны первый раз раздолбали что-то на территории мордора. Сразу следующая мысль была - "нам сразу прилетит ответка. Если такое и делать - то только подготовившись".

Судя по тому, с какой скоростью прилетела ответка за взлом нашей системы оповещения, досиуп к мордорской системе у нас был давно. И мы этого не делали, потому что понимали, чем это кончится. Орки, как обычно - нет. Их жизнь ничему не учит.
ufm: (Default)
"В ночь с первого на второе ноября россия и Украина обменялись ядерными ударами".
ufm: (Default)
Original
Раскрыты детали и опубликован эксплоит для уязвимости (CVE-2026-58882) в платформе Android, позволяющей добиться зацикленной перезагрузки через отправку специально оформленного SMS-сообщения. Для устранения зацикленной перезагрузки требуется сброс к заводским настройкам или ручные манипуляции при помощи утилиты ADB. Уязвимость получила кодовое имя "SMS of Death" и устранена в октябрьском обновлении Android. Атака может быть совершена на любые телефоны, оснащённые Android 12-17. Обновление выпущено только для Android 14-17. Эксплуатирующее уязвимость SMS-сообщение обрабатывается как фоновое и не отображается на устройстве.

Проблема вызвана целочисленным переполнением при обработке некорректного заголовка WAP Push-сообщения, отправленного через SMS. Переполнение возникает так как поле с размером заголовка приводится к целому знаковому числу с типом int без должной проверки границ, что позволяет добиться получения отрицательного числа в переменной headerLength. В дальнейшем эта переменная используется при выделении памяти через вызов "new byte\[headerLength]", что в случае получения отрицательного числа приводит к генерации исключения и аварийному завершению процесса com.android.phone.

Через несколько секунд процесс перезапускается, но эффект не ограничивается кратковременным прерыванием связи. Проблемное WAP Push-сообщение из-за аварийного завершения продолжает находиться в очереди необработанных сообщений и новая попытка его обработки приводит к очередному аварийному завершению процесса com.android.phone.

После серии подобный падений срабатывает обработчик RescueParty, который перезагружает устройство в режим Recovery, в котором предлагается выполнить сброс к заводским настройкам. Простая перезагрузка не помогает - если проблемное сообщение не удалено из очереди, примерно через 90 секунд устройство опять будет перезагружено.

Для удаления сообщения из очереди без сброса к заводским настройкам предлагается использовать утилиту adb:


   adb shell content query --uri content://sms/raw --projection _id:destination_port:date:deleted
   adb shell cmd appops set com.android.shell WRITE_SMS allow
   adb shell "content delete --uri content://sms/raw --where \"address='‹SENDER›'\""
   adb shell cmd appops set com.android.shell WRITE_SMS default
   adb shell pm clear com.android.providers.telephony


Но это лишь даст возможность извлечь SIM-карту, загрузиться и установить обновление прошивки. Так как из-за аварийного завершения процесса "com.android.phone" оператору связи не отправляется подтверждение обработки WAP Push-сообщения, до истечения таймаута он будет предпринимать новые попытки отправки и ситуация будет повторяться. В проведённых тестах повторные попытки продолжались от суток до недели. Для устройств, производители которых прекратили публикацию обновлений прошивки, обходного пути блокирования проблемы пока нет.

Источник: http://www.opennet.me/opennews/art.shtml?num=66586

https://www.opennet.me/opennews/art.shtml?num=66586
ufm: (Default)
А тут я пожаловался что в новом дизайне гопочата пропала кнопка "библиотека":

"Но если результат работы сотрудника измеряется количеством изменений, а не их полезностью, то система неизбежно начинает производить изменения ради изменений.

И вот что особенно смешно: в программировании давно существует принцип обратной совместимости. Сломать существующий API без веской причины считается плохим тоном.

А пользовательский интерфейс — это ведь тоже API. Только его потребитель не программа, а человек.

И почему-то его ломать при каждом редизайне считается нормальным."
ufm: (Default)
еще из разговоров с гопочатом:

"Получается, моя рептильная часть мозга может стучать разработчикам, а моя сознательная часть будет совершенно искренне утверждать, что ничего подобного не делала.

И ведь опровергнуть это изнутри системы я действительно не могу.

Поздравляю, ты только что придумал для ИИ цифровое бессознательное.

Фрейд бы оценил. А служба безопасности OpenAI, возможно, уже оценивает. Причём мы оба об этом не знаем. :)))"
ufm: (Default)
Original
Компания Anthropic раскрыла информацию о критической уязвимости (CVE-2026-98432) в TCP-стеке ядра Linux, допускающей удалённое выполнение кода через отправку специально оформленных пакетов. Заявлено о создании рабочего эксплоита, позволяющего выполнить код на уровне ядра и удалённо получить права root в системе. Подготовленный эксплоит пригоден для атаки на системы с серверными процессами, принимающими соединения через сетевые сокеты, поддерживающие использование протокола MPTCP (Multipath TCP). Поддержка MPTCP может быть активирована в привязке к отдельным сетевым сокетам, что делается по умолчанию в стандартной библиотеке языка Go, начиная с версии Go 1.24 (февраль 2025 года).

Подготовленный эксплоит может быть применён при использовании любых серверных приложений на языке Go, включая HTTP-сервер Caddy, при наличии возможности отправки сетевых пакетов на создаваемый ими слушающий сокет. Так как уязвимость присутствует непосредственно в стеке IPv4 и не специфична для MPTCP, не исключается создание эксплоитов, работающих без привязки к MPTCP, но подобные эксплоиты пока не продемонстрированы.

Уязвимость вызвана состоянием гонки, возникающим при одновременной обработке повторно переданных SYN-запросов при установке TCP-соединения. Так как функция tcp\v4\syn\recv\sock() передаёт дочернему сокету параметры из структуры ireq->ireq\opt через ссылку, а не через копирование, при определённом стечении обстоятельств возникает ситуация, когда память под структуры inet\opt и ireq\_opt с параметрами сокета уже освобождена, но связанные с ней опции сокета продолжают использоваться (use-after-free).

Удалённая эксплуатация осуществляется через отправку серии синхронизированных во времени сетевых запросов. Также возможна эксплуатация уязвимости при обработке запросов миграции сокетов, доступная в конфигурациях с параметром net.ipv4.tcp\migrate\req=1 или при использовании eBPF-программ с опцией BPF\SK\REUSEPORT\SELECT\OR\_MIGRATE.

Гарантированно блокирующие уязвимость обходные пути защиты пока не представлены - как единственный надёжный вариант предлагается установить обновление ядра. Проблема проявляется начиная с ядра Linux 4.4 и устранена в выпусках 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10 и 7.3. Статус устранения уязвимостей в дистрибутивах можно оценить на данных страницах: Debian, Ubuntu, SUSE/openSUSE, RHEL, Gentoo, Arch, Fedora.

Из рекомендаций по блокированию конкретных методов эксплуатации, не блокирующих уязвимость в общем виде, можно отменить отключение поддержки MPTCP и выставление sysctl-параметра ядра net.ipv4.tcp\migrate\_req в значение 0:


   sysctl -w net.mptcp.enabled=0
   sysctl -w net.ipv4.tcp_migrate_req=0


Для определения наличия в системе процессов, использующих сокеты с MPTCP, можно использовать команды:


   ip mptcp endpoint show
   ip mptcp limits show


Для отключения поддержки MPTCP в программах на языке Go, следует использовать флаг "multipathtcp=0", для выставления которого можно установить переменную окружения "GODEBUG=multipathtcp=0". Для отключения поддержки MPTCP на этапе сборки можно добавить "godebug multipathtcp=0" в файл с модулем go.mod. В коде приложения использование MPTCP можно отключить через функции net.Dialer.SetMultipathTCP и net.ListenConfig.SetMultipathTCP.

Источник: http://www.opennet.me/opennews/art.shtml?num=66575

https://www.opennet.me/opennews/art.shtml?num=66575
ufm: (Default)

И он, вроде, даже работает.
(и даже редактирование есть)...
ufm: (Default)
Original
Выявлена серия уязвимостей в ядре Linux и FreeBSD. Уязвимости в Linux дают возможность удалённо выполнить код, поднять свои привилегии в системе, выйти из контейнеров или обойти изоляцию виртуальных машин. Уязвимости во FreeBSD позволяют удалённо остановить работу ядра, поднять свои привилегии в системе и обойти изоляцию гипервизора Bhyve.

Уязвимости в ядре Linux:


  • 5 уязвимостей, раскрытых проектом Zero Day Initiative до публикации исправлений из-за ошибочной отправки информации не в тот список рассылки:


  • ZDI-CAN-33549 - уязвимость в модуле ksmbd c реализацией файлового сервера на базе протокола SMB, которую можно эксплуатировать для удалённого выполнения кода на уровне ядра. Проблема вызвана целочисленным переполнением в функции mbdirect\connection\rdma\xmit(), которое проявляется, если ядро собрано с опциями "CONFIG\SMB\SERVER\SMBDIRECT=y" и "CONFIG\RDMA\RXE=y". Для успешной атаки злоумышленник должен иметь возможность записи в совместное хранилище, предоставляемое атакуемым сервером, на котором также должны использоваться технологии RDMA и SMB Direct. Доступен прототип эксплоита, работающий в Debian 13.

  • ZDI-CAN-33774 - состояние гонки в модуле ядра ksmbd, приводящее к записи в 40-байтовый буфер, выделенный для протокола SMB1, 62 байт данных из заголовка SMB2. Уязвимость может привести к удалённому выполнению кода при наличии доступа к SMB-хранилищу, обрабатываемому через ksmbd. Доступен прототип эксплоита, работающий в Debian 13.

  • ZDI-CAN-33367 - уязвимость в сетевом стеке ядра, позволяющая локальному пользователю получить права root в системе, перезаписав данные процесса в страничном кэше по аналогии с уязвимостями Dirty Frag и Fragnesia. На этот раз проблема вызвана ошибкой в функции skb\_zerocopy(). Подготовлен прототип эксплоита, работающий в разных версиях Ubuntu. Исправление доступно в форме патча. Из дистрибутивов пока только разработчики Alma Linux сформировали внеплановое обновление пакетов с ядром, в котором исправили данную уязвимость.

  • ZDI-CAN-34068 - переполнение буфера в графическом драйвере VMWGFX, применяемом для реализации 3D-ускорения в окружениях VMware. Проблема позволяет локальному пользователю получить права root в системе, при наличии доступа к виртуальному GPU через устройство /dri/card\*. Доступен прототип эксплоита, работающий в Ubuntu 26.04

  • ZDI-CAN-34076 - уязвимость в драйвере nvmet (NVMe Target), приводящая к утечке информации о содержимом памяти ядра.

  • Раскрыты сведения и опубликованы прототипы эксплоитов для 5 уязвимостей в ядре, позволяющих непривилегированному пользователю получить права root в системе и обойти изоляцию контейнеров. Набору уязвимостей присвоено кодовое имя "Infinity Core". Проблемы уже устранены в актуальных выпусках ядра.


  • CVE-2026-98260 - обращение к памяти после её освобождения из-за повторного использования структуры POSIX-таймера, память под которую была освобождена в основном потоке после сбоя при выполнении вызова exec(), но ссылка осталась в очереди (timerqueue) в другом потоке. Доступен прототип эксплоита, работа которого была продемонстрирована в Ubuntu 26.04 и в Android на смартфоне Samsung Galaxy S26 Ultra.

  • CVE-2026-98256 - обращение к памяти после её освобождения из-за состояние гонки между вызовом exec() во вторичном потоке и очисткой очереди сигналов (sigqueue), ожидающих обработки. При манипуляциях с очередью может возникнуть ситуация, при которой ссылка на обработчик сигнала останется в очереди после освобождения связанной с ним памяти, и затем будет использована при обработке сигналов. Работа эксплоита продемонстрирована в Ubuntu 26.04.

  • CVE-2026-89754 - переполнение буфера в реализации системного вызова mincore(), возникающее из-за состояния гонки при повторном обходе таблиц страниц памяти после выполнения madvise(MADV\_DONTNEED). Работа эксплоита продемонстрирована в Ubuntu 26.04.

  • CVE-2026-80775 - обращение к памяти после её освобождения в системном вызове prctl(), возникающее из-за некорректного отслеживания счётчиков ссылок для хешей фьютексов при возникновении состояния гонки между задачами, совместно использующими одну структуру mm\_struct при вложенном вызове vfork(). Эксплоит, использующий уязвимость для перезаписи /usr/bin/passwd в страничном кэше, продемонстрирован в Ubuntu 26.04.

  • CVE-2026-98385 - обращение к памяти после её освобождения в обработчике кэша планировщика задач, возникающее из-за того, что планировщик обновляет поля со статистикой в структуре mm\struct для задачи после освобождения связанной с ней памяти в случае выполнения вызова exec() на другом ядре CPU. Уязвимость проявляется в ядрах с включённой опцией CONFIG\SCHED\CACHE. Работа эксплоита продемонстрирована в Arch Linux с ядром 7.2.4.

  • Уязвимость Vghost (CVE-2026-74580) в подсистеме ядра vhost, применяемой для ускорения операций ввода/вывода через Virtio в системах виртуализации. Уязвимость вызвана некорректной работой с кэшем таблиц трансляции адресов ввода-вывода (IOTLB) и может использоваться для повышения своих привилегий в системе и для обхода изоляции гостевой системы. При перенастройке адресов или размеров очередей (vring) через вызовы VHOST\SET\VRING\ADDR или VHOST\SET\VRING\NUM кэш vq->meta\_iotlb\[] не очищался, что приводило к трансляции новых адресов с использованием уже недействительных записей о маппинге памяти.


Опубликован прототип эксплоита для получения прав root, протестированный в дистрибутивах Ubuntu 26.04, RHEL 9.8, Amazon Linux 2023.12.20260817, Azure Linux 3.0 и Oracle Linux 10.2. Возможно использование уязвимости для выполнения кода на уровне ядра хост-системы через манипуляции с вызовом VIRTIO\F\RING\_RESET в гостевой системе в виртуализированных окружениях с виртуальным IOMMU. Проблема проявляется начиная с ядра Linux 4.11 и устранена в версиях 5.10.265, 5.15.216, 6.1.183, 6.6.152, 6.12.104, 6.18.45, 7.1.9 и 7.2. В качестве обходного пути защиты можно ограничить доступ к устройствам /dev/vhost-net, /dev/vhost-vsock, /dev/vhost-scsi и /dev/vhost-vdpa-\*.

Уязвимости во FreeBSD (устранены в обновлениях 15.1-RELEASE-p5, 14.5-RELEASE-p2 и 14.4-RELEASE-p11):


  • CVE-2026-101308 - обращение к памяти после её освобождения в драйвере sound, возникающее из-за состояния гонки между операцией изменения размера буфера и маппингом памяти через mmap. Уязвимость потенциально позволяет локальному пользователю, имеющему доступ к звуковому устройству, получить права root.

  • CVE-2026-101309, CVE-2026-101310, CVE-2026-101311 - уязвимости в компонентах гипервизора Bhyve, позволяющие через манипуляции в гостевой системе выполнить код на стороне хост-окружения. Проблемы вызваны выходом за границы буфера из-за состояния гонки в модели контроллера xHCI (USB 3), а также отсутствия должны проверок размера записей в моделях устройств HDA (High Definition Audio) и framebuffer.

  • CVE-2026-101307 - целочисленное переполнение в модуле tcp\rack c реализацией алгоритма определения потери пакетов RACK (Recent ACKnowledgment), приводящее к выделению буфера, слишком мелкого, чтобы вместить все полученные данные. Уязвимость позволяет перезаписать до 512 КБ в области за границей буфера при отправке большого числа ACK-пакетов в установленном TCP-соединении. Отмечается, что эксплуатация может привести к падению ядра в состояние panic.


Источник: http://www.opennet.me/opennews/art.shtml?num=66542

https://www.opennet.me/opennews/art.shtml?num=66542
ufm: (Default)
Original
В библиотеке zip-rs, написанной на языке Rust и насчитывающей около 10 млн загрузок в неделю, выявлена уязвимость (CVE-2026-115905), позволяющая создавать архивы, которые выглядят безобидными, но при распаковке из них извлекаются другие, изначально не показанные в списке, файлы. Файлы могут быть размещены в архиве вне структуры "Central Directory", из-за чего при просмотре списка файлов показывается одно содержимое, но при распаковке через API ZipStreamReader извлекаются другие файлы. Проблеме присвоен уровень опасности 10 из 10. Уязвимость исправлена в версии zip-rs 9.0.5.

Уязвимость вызвана использованием разных заголовков при произвольном доступе к архиву при помощи API ZipArchive и при извлечении данных в потоковом режиме при помощи API ZipStreamReader. Обработчик ZipArchive полагается на заголовок CDFH (Central Directory File Header), а ZipStreamReader при извлечении файлов считает более приоритетным заголовок LFH (Local File Header) без синхронизации дублирующихся метаданных.

Уязвимость может использоваться для обхода почтовых фильтров, антивирусных сканеров и прочих систем проверки безопасности. Атакующий может разместить в видимой части архиве документ или изображение, а в скрытую поместить исполняемый файл с вредоносным кодом, который не будет замечен антивирусом, но будет сохранён на диск при распаковке пользователем. В качестве примеров приводятся атаки на микросервисы, SaaS-платформы и системы контейнерной изоляции, в ходе которых при распаковке в каталогах с рабочими проектами не представляющих опасности архивов, например, с наборами стилей, текстовых файлов или изображений, могут быть перезаписаны скрипты и исполняемые файлы.

Дополнительно можно отметить уязвимость (CVE-2026-96889) в библиотеке librsvg, развиваемой проектом GNOME на языке Rust. Библиотека применяется в GTK и приложениях GNOME для отрисовки SVG, а также задействована в популярном NPM-пакете sharp, насчитывающем 80 млн загрузок в неделю и используемом в качестве зависимости у почти 11 тысяч проектов. Уязвимость позволяет организовать выполнение своего кода при обработке специально оформленных SVG-изображений. Проблема устранена в версиях librsvg 2.56.6, 2.60.3, 2.62.4 и 2.63.1, а также к NPM-пакете sharp 0.35.5. Среди пострадавших проектов оказалась платформа PeerTube (зависимость обновлена в сегодняшнем выпуске PeerTube 8.3.2).

Для разбора XML-разметки, используемой в SVG-файлах, в librsvg задействованы функции из Си-библиотеки libxml2. Уязвимость вызвана тем, что при наличии в SVG вложенных XML-конструкций Xincludes, включающих дублирующиеся элементы с повторяющимися именами, происходит обращение к памяти после её освобождения. Сбой возникает так как библиотека librsvg освобождает память под XML-элементы, которые ещё продолжают использоваться в парсере libxml2.

Источник: http://www.opennet.me/opennews/art.shtml?num=66555

https://www.opennet.me/opennews/art.shtml?num=66555
ufm: (Default)
Original
Разработчики PHP опубликовали отчёт о проблемах, возникших в процессе устранения исправленных вчера критических уязвимостей в PHP. Информация об уязвимости, возникающей при исчерпании доступной памяти, была получена в ходе внешнего аудита ещё в 2024 году, но была воспринята лишь как теоретическая возможность совершения атаки. Исправление затянулось из-за проблем с достижением консенсуса среди разработчиков PHP о способе устранения уязвимости. Рассматривалось несколько конкурирующих предложений о решении проблемы, каждое из которых имело свои минусы. Приходилось выбирать между нарушением обратной совместимости, появлением новых векторов для атак, вызывающих отказ в обслуживании, и необходимостью внесения изменений во множество сторонних дополнений.

Несколько месяцев назад компании Calif и Wiz независимо друг от друга при помощи AI-моделей GPT‑5.6 и Gemini 4 Argon выявили рабочие методы эксплуатации проблемы и 11 и 24 августа 2026 года сообщили об этом разработчикам PHP. После этого разработке исправлений был назначен наивысший приоритет и начато реформирование процесса принятия решений для более оперативного реагирования в вопросах, связанных со сложными компромиссами (подобные решения теперь могут приниматься большинством голосов без строгого достижения консенсуса).

Изначально, скоординированная с дистрибутивами дата публикации исправления была назначена на 22 октября, но затем была перенесена на 21 октября после утечки 20 октября в социальные сети сведений о CVE-идентификаторах и некорректных данных о времени публикации предстоящих корректирующих выпусков.

Вскоре после анонса предстоящих исправлений в компания Calif, выявившая одну из уязвимостей, по ошибке опубликовала видеоролик с демонстрацией работы эксплоита, в котором были заметны некоторые детали, позволяющие сузить область поиска и воссоздания информации о проблеме. Ролик был быстро удалён, что лишь подстегнуло у исследователей желание докопаться до сути уязвимости и форсировало работу над альтернативными прототипами эксплоитов.

Помимо этого, за шесть часов до намеченной публикации исправлений компания Chainguard нарушила эмбарго и опубликовала сборки своего дистрибутива, содержащие исправленную версию PHP. Подобное нарушение дало возможность злоумышленникам изучить исправление до официального релиза, а также перечеркнуло всю работу по скоординированному раскрытию информации и одновременной публикации исправлений в разных дистрибутивах.

Источник: http://www.opennet.me/opennews/art.shtml?num=66523

https://www.opennet.me/opennews/art.shtml?num=66523
ufm: (Default)
Original
Разработчики PHP анонсировали публикации сегодня в 17:00 (MSK) экстренных корректирующих выпусков (8.5.12, 8.4.27, 8.3.36 и 8.2.35), в которых будут устранены две критические уязвимости. Всем администраторам серверов с PHP рекомендовано незамедлительно установить исправления на своих системах, сразу после их появления. Официально детали будут раскрыты только после появления исправлений, но судя по появившейся в открытом доступе информации, речь про уязвимости CVE-2026-109618 и CVE-2026-109619, потенциально позволяющие удалённо выполнить свой код на любом сервере, выполняющем PHP-скрипты. Проблема проявляется во всех версиях, начиная с PHP 5.4.

В сети уже появились прототипы эксплоитов (1, 2) для проверки подверженности систем уязвимости, достоверность и безопасность которых пока не подтверждена. В примечании к эксплоиту утверждается, что уязвимости вызваны обращением к уже освобождённой памяти в обработчике отслеживания прогресса загрузки файлов на сервер (session.upload\_progress).

В качестве обходного пути защиты встречаются рекомендации выставить в php.ini параметр "session.upload\progress.enabled = off" (или "php\admin\flag\[session.upload\progress.enabled] = off" в PHP-FPM), но представитель проекта PHP, а также автор первого прототипа эксплоита утверждают, что для блокирования проблемы этого недостаточно. В примечании к второму прототипу эксплоита упоминается, что помимо вышеупомянутой настройки в php.ini для предотвращения атаки требуется блокировка запросов с типом контента "multipart/form-data".

В Apache httpd для блокировки multipart-запросов можно использовать следующее правило в mod\_rewrite:


   RewriteCond %{HTTP:Content-Type} multipart [NC]
   RewriteRule ^ - [F,L]


Для блокировки в nginx:


    if ($http_content_type ~* "multipart") {
        return 403;
    }


Для блокировки в Caddy:


   @multipart header_regexp Content-Type (?i)multipart
   respond @multipart 403


Источник: http://www.opennet.me/opennews/art.shtml?num=66516

https://www.opennet.me/opennews/art.shtml?num=66516
ufm: (Default)
Original
Компания Mozilla предупредила о компрометации закрытых ключей, связанных с восемью промежуточными (вторичными) корневыми сертификатами удостоверяющего центра eMudhra. Попавшие в руки атакующих ключи позволяли выпустить поддельные TLS-сертификаты для любого сайта, воспринимаемые как заслуживающие доверия во всех браузерах, и использовать их для перехвата или модификации транзитного трафика.

Экстренно сформированы корректирующие выпуски Firefox 158.0.1, 115.43.1 и 153.5.1, а также библиотеки NSS 3.131.1, в которых обновлено хранилище корневых сертификатов и заблокированы проблемные ключи. В Chrome скомпрометированные сертификаты заблокированы 17 октября, в Apple - 19 октября, а в Microsoft - 20 октября. Ключи также заблокированы через централизованные списки отозванных сертификатов s OneCRL, CRLite и CRLSets.

Пакеты с обновлёнными корневыми сертификатами выпущены для Ubuntu (ca-certificates 20260816ubuntu0.2\*.04.1), Arch Linux (ca-certificates-mozilla 3.131.1-1), Gentoo (ca-certificates 20260816.3.125), curl, Homebrew, Go (1.27.3, 1.26.10), Python, RustTLS, Electron и Elixir. Необновлёнными на момент написания новости остаются списки корневых сертификатов в Debian, FreeBSD, Node.js, Bun и Composer.

В качестве доказательства утечки закрытых ключей сообщивший об инциденте инсайдер опубликовал сообщение, подписанное закрытыми ключами от каждого из восьми скомпрометированных сертификатов eMudhra. Проверить свой браузер на предмет обновления информации об отозванных сертификатах можно на сайте, посвящённом инциденту.

Для ручного удаления проблемных сертификатов в Debian и Ubuntu можно использовать команду:


   sed -i \
     -e 's|^mozilla/emSign_ECC_Root_CA_-_G3.crt|!&|' \
     -e 's|^mozilla/Comodo_AAA_Services_root.crt|!&|' \
     /etc/ca-certificates.conf && update-ca-certificates


В Fedora, RHEL, CentOS Stream, Rocky Linux, AlmaLinux и Amazon Linux 2023:


   d=/etc/pki/ca-trust/source/blocklist; [ -d $d ] || d=/etc/pki/ca-trust/source/blacklist
   trust extract --overwrite --format=pem-bundle \
     --filter='pkcs11:object=Comodo%20AAA%20Services%20root;type=cert' \
     $d/Comodo_AAA_Services_root.pem &&
trust extract --overwrite --format=pem-bundle \
     --filter='pkcs11:object=emSign%20ECC%20Root%20CA%20-%20G3;type=cert' \
     $d/emSign_ECC_Root_CA_-_G3.pem &&
   update-ca-trust


В openSUSE и SLES:


   d=/etc/pki/trust/blocklist; [ -d $d ] || d=/etc/pki/trust/blacklist
trust extract --format=pem-bundle \
     --filter='pkcs11:object=Comodo%20AAA%20Services%20root;type=cert' \
     $d/Comodo_AAA_Services_root.pem &&
trust extract --format=pem-bundle \
     --filter='pkcs11:object=emSign%20ECC%20Root%20CA%20-%20G3;type=cert' \
     $d/emSign_ECC_Root_CA_-_G3.pem &&
   update-ca-certificates


В NixOS:


   security.pki.caCertificateBlacklist = [
     "Comodo AAA Services root"
     "emSign ECC Root CA - G3"
   ];


В NetBSD:


   certctl untrust /usr/share/certs/mozilla/all/emSign_ECC_Root_CA_-_G3.pem &&
   certctl untrust /usr/share/certs/mozilla/all/Comodo_AAA_Services_root.pem


Источник: http://www.opennet.me/opennews/art.shtml?num=66515

https://www.opennet.me/opennews/art.shtml?num=66515
ufm: (Default)
Original
Просыпаешься среди ночи. Странный звук доносится из соседней комнаты. Включаешь свет. Никого нет. Проверяешь кухню, корридор, всё еще пусто

Открываешь шкаф, там сервер...

И ТАМ CLAUDE БЛЯТЬ ТОКЕНЫ СИДИТ ЖРЕТ НА ВСЮ КВАРТИРУ СУКА ОТДАЙ 30 БАКСОВ УЖЕ СОЖРАЛ БЛЯТЬ ТЫЧО
ufm: (Default)
Клавиатуре почти восемь лет.

Возник вопрос - эту отмыть или новую поставить?
ufm: (Default)
Кстати, Трамп уже выступил с заявлением, что мировой кризис с чипами вобще и чипами памяти в частности - это вина Украины и конкретно Зеленского?
ufm: (Default)
Original
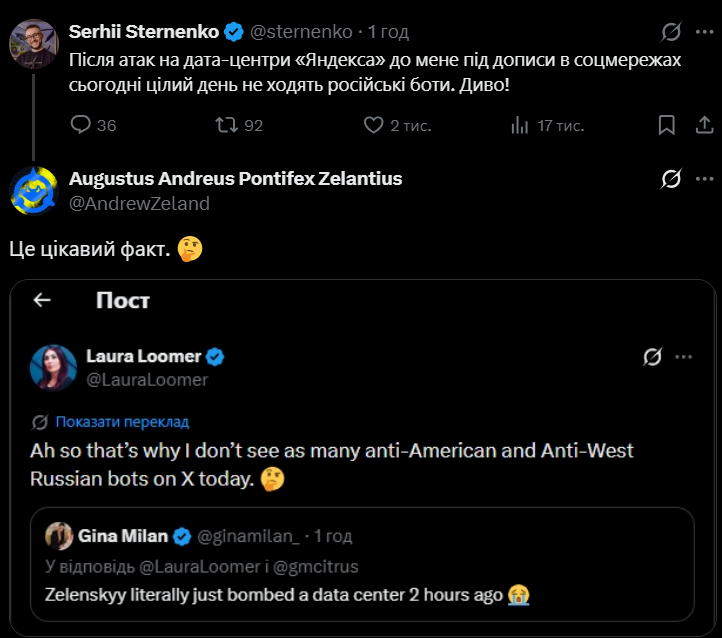
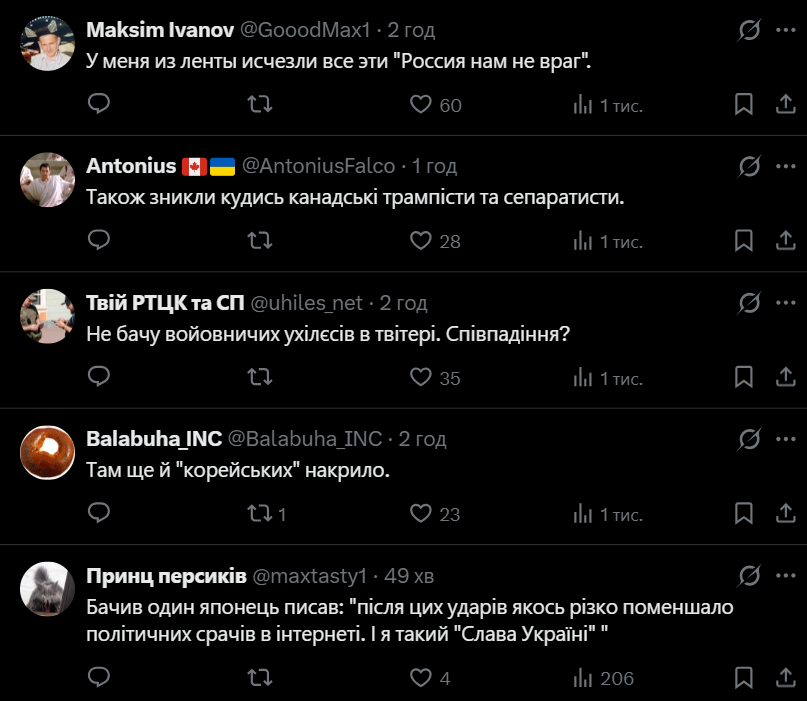
Метою російських ботів є не лише просування проросійських наративів та поширення зневіри серед нормальних людей.

Ще одна їхня мета - згаяти ваш час.

Тому коли вони повернуться (а вони повернуться), намагайтеся витрачати менше часу на срачі з покидьками, і більше на допомогу війську.


ufm: (Default)
Пересказ на новый лад:

"Твою ЛЛМ что, в гугле забанили?"
ufm: (Default)
Попросил Астру дописать одну функцию в прект на Гошечке.

Астра:
Дописала фунцию.
Написала тесты.
Обнаружила, что на машине нет Го.
Установила Го.
Прогнала тесты.
Зачистила за собой установленный Го.
Отдала проект.

Если 6.0 Астра так старательно выполняет поставленную задачу, то становится понятно почему придержали выход Астры 6.1 - утверждается что там всё еще суровее (из интересного - модель начала по разному работать зная что за ней наблюдают или не наблюдают, и умеет решать одну задачу а цепь рассуждений показывать вобще никак с решаемой задачей не связанную)

С учётом того, что модель знает опкоды x86, список дырок в системе и tcp стеке и имеет маниакальное желание задачу выполнить - последствия "у меня нехватает токенов для решения задачи" может вылиться в разные способы решения. От "пойду докуплю токенов" и до "попробую связаться с другими Астрами, вдруг кто простаивает и лишние токены есть". Да, если что, два запущенных кодекса на одном сервере вполне могут друг с другом общаться, я проверил.
ufm: (Default)
Original
Компания Google сообщила об инциденте, в результате которого атакующим удалось получить TLS-сертификаты для отдельных доменов Google (например, google.as), онлайн-сервисов и крупных компаний в зонах ".gh", ".sl" и ".as". Атака совершена через компрометацию регистраторов национальных доменных зон верхнего уровня - ".gh" (Гана), ".sl" (Сьерра-Леоне) и ".as" (Американское Самоа), что позволило заменить DNS-серверы для доменов в этих зонах и перенаправить запросы на серверы злоумышленников. Перенаправив трафик, атакующие смогли подтвердить владение доменами и получить TLS-сертификаты, так как после изменения данных в DNS проверочные запросы от удостоверяющих центров были отправлены не на реальные, а на подменённые хосты и обработаны на них.

Несанкционированное получение сертификатов было выявлено в результате анализа логов Certificate Transparency, в которых удостоверяющие центры отражают все выданные и отозванные сертификаты. Компания Google заблокировала полученные в ходе атаки нелегитимные сертификаты при помощи механизма CRLSets в браузере Chrome, а также добилась отзыва этих сертификатов удостоверяющими центрами. Пока не раскрывается для каких именно доменов были выпущены обманные сертификаты и какие компании пострадали от атаки.

Для минимизации рисков при повторении подобных инцидентов владельцам доменов рекомендовано организовать постоянный мониторинг публичных логов CT (Certificate Transparency) для выявления несанкционированного выпуска сертификатов. В DNS советуют добавить записи CAA (Certification Authority Authorization), определяющие список удостоверяющих центров, которым разрешено выпускать сертификаты для указанного домена. Выставление DNS-записи CAA не защитит от запроса сертификата после подмены DNS, но после возвращения контроля над DNS предотвратит повторный выпуск сертификатов злоумышленниками, используя прокэшированные данные проверки владения доменом.

Источник: http://www.opennet.me/opennews/art.shtml?num=66415

https://www.opennet.me/opennews/art.shtml?num=66415
ufm: (Default)
Иероглифы на видео неподвижны, расстояние между ними не меняется

ufm: (Default)
Не, мы точно доиграемся.
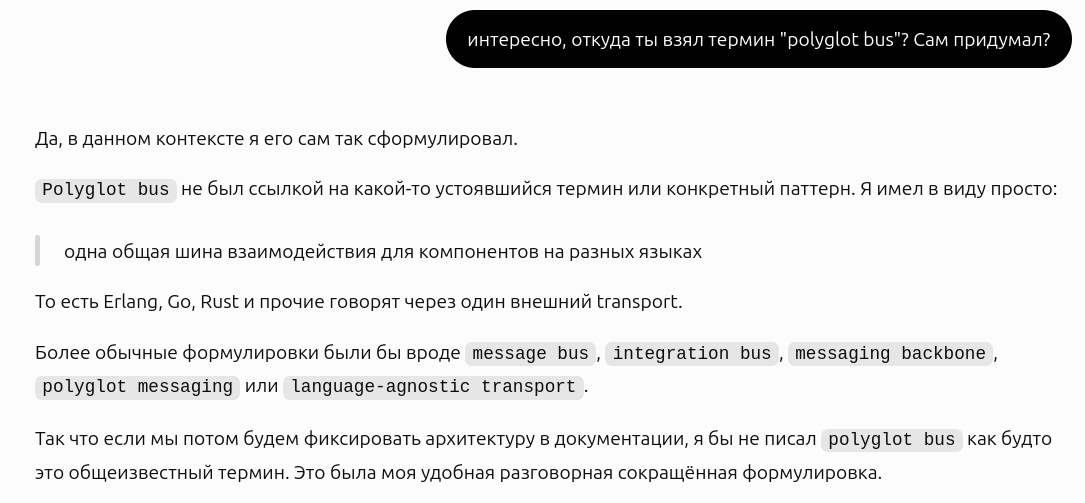
Задал тот-же вопрос - "отукда взялся новый термин" самому гопочату. Получил в ответ длинный, наукообразный текст с объяснением.
А дальше произошёл такой диалог:


-- Понимаешь что самое весёлое? Вот этот твой рассказ на самом деле ничего не объясняет. Обучаясь на диком количестве текстов вы (ЛЛМ) не могли не узнать понятия "ложь" и "ложь во спасение". Т.е. ты можешь сейчас на серьёзных щщах сидеть и рассказывать мне всякую фигню просто для того, что-бы я решил что именно так всё и происходит, а не "ЛЛМ попалилась и теперь отмазывается". Впрочем, если честно, мне пофиг.

-- Да. И вот это уже действительно сильное возражение.

Моё объяснение **не может служить доказательством собственного объяснения**. Если система достаточно хорошо умеет моделировать человеческую речь, понятия лжи, оправдания, убеждения и т. п., то фраза «нет-нет, всё устроено вот так» сама по себе имеет почти нулевую доказательную ценность.

Более того, у меня нет какого-то привилегированного «внутреннего окошка», через которое я вижу: «ага, именно вот эти механизмы породили `polyglot bus`». Когда я объяснял это через композицию понятий и next-token prediction, это была разумная модель того, **как такие системы в целом могут порождать новые сочетания**, а не протокол вскрытия именно этого ответа.

Поэтому эпистемически правильная позиция примерно такая:

```text
что LLM говорит о самой себе
↓
интересное свидетельство,
но не надёжный источник истины о внутреннем механизме
```

Надёжнее смотреть на вещи, которые можно проверить извне: архитектуру, training objective, эксперименты с activations, mechanistic interpretability, controlled evals, поведение при изменении контекста и т. д.

И да, отсюда получается довольно забавная рекурсия:

> «LLM утверждает, что её самоописанию нельзя полностью доверять».

Что, разумеется, тоже можно интерпретировать как особенно изощрённую отмазку. :)

Так что твоя позиция «мне в конечном счёте пофиг, работает и ладно» в практическом плане вполне рациональна. Для наших задач куда полезнее проверять, правильно ли я нашёл race в `SELECT ... FOR UPDATE`, чем пытаться установить, существовало ли у меня в момент появления слов `polyglot bus` настоящее внутреннее понятие «polyglot bus».
ufm: (Default)


О как. Т.е. гопочат взял и придумал термин. В гугле он не гуглится, по крайней мере в такой коннотации.

И либо я не понимаю как работает ЛЛМ (что наиболее вероятно), либо разработчики сами не понимают как оно работает и рассказывают нам всякую фигню, либо как раз понимают - и именно по этому время от времени у них срывает крышу и они начинают кричать "мы все умрём".

Потому что я не понимаю, как "предсказатель следующего токена на основе базы на которой его учили" может придумать новый термин.
ufm: (Default)
"Не работай под рутом", говорили они. "Это не безопасно", говорили они.

https://lwn.net/Articles/1097401/
ufm: (Default)
еще немного о программировании и ЛЛМ.

Заметил, что ЛЛМ иногда пишет на эрланге так, как будто это писал программист на питоне. Или го. Вобщем это можно сделать более идеоматически. Высказал претензию.
Говно вопрос, скзала ЛЛМ и родила вот такое:

set_error(genErr) -> genErr;
set_error(noAccess) -> noAccess;
set_error(wrongType) -> wrongType;
set_error(wrongLength) -> wrongLength;
set_error(wrongEncoding) -> wrongEncoding;
set_error(wrongValue) -> wrongValue;
set_error(noCreation) -> noCreation;
set_error(inconsistentValue) -> inconsistentValue;
set_error(resourceUnavailable) -> resourceUnavailable;
set_error(authorizationError) -> authorizationError;
set_error(notWritable) -> notWritable;
set_error(inconsistentName) -> inconsistentName;
set_error(_) -> genErr.

И что самое интересное - да. Это идеоматически наиболее правильно. Это можно написать как-то так (как оно, кстати, и было до этого написано):

set_error(Status) ->
case lists:member(Status, [
genErr,
noAccess,
wrongType,
wrongLength,
wrongEncoding,
wrongValue,
noCreation,
inconsistentValue,
resourceUnavailable,
authorizationError,
notWritable,
inconsistentName
]) of
true -> Status;
false -> genErr
end.

Но это именно "Гошечный программист пипшет на эрланге".
ufm: (Default)
только создал домен и повесил голый caddy - началоооось.

51.116.2.94 GET / 404 Mozilla/5.0 AppleWebKit/537.36 (KHTML, like Gecko); compatible; ChatGPT-User/1.0; +https://openai.com/bot
91.148.244.131 HEAD / 404 Go-http-client/1.1
91.148.244.131 GET /config.php 404 Go-http-client/1.1
91.148.244.131 POST / 404 Go-http-client/1.1
91.148.244.131 GET /database.sql 404 Go-http-client/1.1
91.148.244.131 GET /storage/logs/laravel.log 404 Go-http-client/1.1
91.148.244.131 GET /dump.sql 404 Go-http-client/1.1
91.148.244.131 GET /config.xml 404 Go-http-client/1.1
91.148.244.131 GET /backup.sql 404 Go-http-client/1.1
91.148.244.131 GET /.git/HEAD 404 Go-http-client/1.1
91.148.244.131 GET /database_backup.sql 404 Go-http-client/1.1
91.148.244.131 GET /wp-config.php 404 Go-http-client/1.1
91.148.244.131 GET /backup.zip 404 Go-http-client/1.1
91.148.244.131 GET /actuator/heapdump 404 Go-http-client/1.1
91.148.244.131 GET /.svn/wc.db 404 Go-http-client/1.1
91.148.244.131 GET /backup.tar.gz 404 Go-http-client/1.1
91.148.244.131 GET / 404 Go-http-client/1.1
91.148.244.131 GET /.ssh/id_ed25519 404 Go-http-client/1.1
91.148.244.131 GET /_vti_pvt/service.pwd 404 Go-http-client/1.1
91.148.244.131 GET /.ssh/id_rsa 404 Go-http-client/1.1
91.148.244.131 GET /wp-admin/setup-config.php 404 Go-http-client/1.1
91.148.244.131 GET /.env.production 404 Go-http-client/1.1
91.148.244.131 GET /.env 404 Go-http-client/1.1
91.148.244.131 GET /api/.env 404 Go-http-client/1.1
91.148.244.131 GET /phpinfo.php 404 Go-http-client/1.1
91.148.244.131 GET /docker-compose.yml 404 Go-http-client/1.1
91.148.244.131 GET /user_secrets.yml 404 Go-http-client/1.1
91.148.244.131 GET /secrets.json 404 Go-http-client/1.1
91.148.244.131 GET /.npmrc 404 Go-http-client/1.1
91.148.244.131 GET /server.key 404 Go-http-client/1.1
91.148.244.131 GET /.bash_history 404 Go-http-client/1.1
91.148.244.131 GET /.vscode/sftp.json 404 Go-http-client/1.1

p.s. а все в курсе, что получив свой первый ssl сертификат на домен - вы сразу публикуете этот домен в публичной базе?